Blog Posts

Vazamento de Dados – Polícia Federal 2

Identificamos, em 16/01/19, nova publicação no site de compartilhamento de texto Pastebin que apresenta credenciais de acesso vinculadas ao domínio da Polícia Federal (dpf.gov.br).

A ação foi reivindicada por Jhonny Sanchez. O vazamento de dados realizado indica motivação política para as ação ofensiva.

Este vazamento é uma forma de mostrar pra vocês que é um desperdicio de tempo lutar contra os “Carinhas do computador”, pois os usuarios de torrents não tem nada a ver com vocês.
Continuar Lendo

Vazamento de Dados – Polícia Federal – Tr3v0r

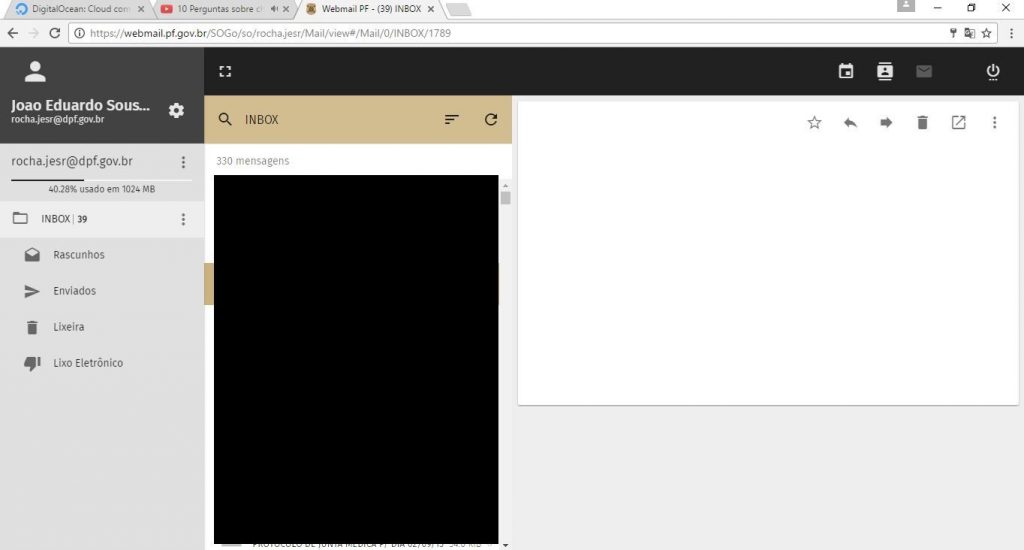
Identificamos, em 16/01/19, uma publicação no site de compartilhamento de texto Pastebin que apresenta credenciais de acesso ao webmail da Polícia Federal. A publicação é combinada com um printscreen de caixa de e-mail corporativo da instituição.

A ação foi reivindicada pelo hacker Tr3v0r e não há em sua publicação qualquer motivação para o vazamento de dados realizado.

Continuar Lendo

Vazamento de Dados – ACETB – Paranoide Codein e Hys Team


Identificamos, em 15/01/19, publicação no site de compartilhamento de texto Ghostbin que pode indicar invasão da Associação Comercial e Empresarial de Três Barras do Paraná (ACETB).

A ação foi reivindicada pelo hacker Peniche e pelos grupos brasileiros Paranoide Codein e Hys Team, que afirmam ter obtido acesso ao sistema da ACETB por exploração de plugin do WordPress.

Na publicação há grande volume de dados, dentre os quais credenciais de acesso ao SPC e a serviços

Continuar Lendo

Desfigurações em Massa – Vários Alvos

Identificamos diferentes sequências de desfigurações de página do contra UFRN, UFMA, UFPel, UFBA, UFSCar, Governo da Paraíba, Governo de Goiás, Governo de São Paulo e do Mato Grosso.

Tr3v0r

O hacker brasileiro Tr3v0r, foi responsável por nove desfigurações contra nas Universidades Federais do Rio Grande do Norte e do Maranhão.

  • www.dem.ufrn.br
  • www.ppecem.ufma.br
  • www.politicaspublicas.ufma.br
  • www.naestrada.ufma.br
  • www.gpele.ufma.br
  • gerur.ufma.br
  • www.gaepp.ufma.br
  • www.cmfolclore.ufma.br
  • www.aeroespacial.ufma.br

PRdV

O grupo brasileiro PRdV, por meio de seu integrante Malokin, foi responsável por

Continuar Lendo

WeekLeaks (3) 2019

Identificamos nove publicações em redes sociais e nos sites de compartilhamento de texto Ghostbin e Pastebin veiculando dados do Município de Aquidauana/MS, de São João/SP, do Gabinete Civil do Estado de Goiás, da Universidade Federal de Minas Gerais (UFMG), da Universidade Federal de São Carlos (UFSCar), da Universidade de Valladolid (Espanha), da UniMinuto (Colômbia) e da empresa brasileira Onspace/Spacemail.

As ações foram realizadas por Backbone Squad, TakenDownRoot e KelvinSecTeam, atores que reiteradamente praticam vazamentos de dados e outras ações cibernéticas

Continuar Lendo

Desfigurações em Massa – Vários Alvos

Identificamos diferentes sequências de desfigurações de página do Estado do Espírito Santo (13), do Estado de Minas Gerais (2), do Ceará (2), Rio Grande do Sul (2), Paraíba, Rio Grande do Norte e Piauí.

PRdV

O grupo brasileiro PRdV foi responsável por quatro desfigurações contra alvos em diferentes estados. As ações foram reivindicadas pelo hacker Malokin, sendo que o teor das desfigurações indica engajamento político por parte dos seus autores.

Continuar Lendo

Vazamento de Dados – Certisign – Sup3rm4n


A assessoria de imprensa da Certisign foi consultada pelo Lab previamente a publicação desse artigo, como forma de conduzir a divulgação responsável do incidente. Foi enviada a seguinte nota de esclarecimento:

“A Certisign informa que o conteúdo (códigos) publicado não contém e não compromete as informações e os dados de clientes, parceiros e fornecedores. O incidente foi restrito a dois servidores inativos que não fazem parte da infraestrutura tecnológica da empresa desde 2017. Os dados divulgados referem-se a arquivos internos de configuração de servidor. A

Continuar Lendo

Vazamento de Dados – Tivit – A saga continua

Atualizamos a publicação para incluir a manifestação da TIVIT sobre a divulgação de dados ocorrida:

“A TIVIT comunica que as informações publicadas na data de hoje, 08.01.2019, são provenientes do mesmo incidente de segurança ocorrido e noticiado em dezembro de 2018. Trata-se, portanto, apenas de uma publicação de informações relacionadas ao incidente anterior. Os clientes envolvidos já foram notificados e as ações cabíveis foram tomadas em comum acordo com eles. Reforçamos que não houve nenhum tipo de invasão aos data

Continuar Lendo

Vulnerabilidades – Vários Alvos (4)

Identificamos, em 07/01/19, novas publicações que indicam que uma página do Município de Cotia/SP está distribuindo o trojan bancário conhecido como Emotet e uma lista com mais de 2.000 páginas suscetíveis a injeção de SQL (SQLi).

Essa é a terceira atualização sobre a distribuição de Emotet por páginas brasileiras (Link1 e Link2). Nessa ocasião foram identificadas ao menos 17 URL vinculadas à domínios brasileiros (“.br”) integrando a infraestrutura do referido malware. Destaque para o Município de Cotia/SP

Continuar Lendo

WeekLeaks (2) 2019

Identificamos treze novas publicações em redes sociais e nos sites de compartilhamento de texto Ghostbin e Pastebin veiculando dados do Município de Ivoti/RS, da Câmara Municipal de Afonso Cláudio/ES, de página da ONU no Brasil, do portal do Partido Democrático Trabalhista (PDT) no Amapá, do Município de Assis/SP, da empresa de fast-food Burger King no Equador, da Universidade de Voronezh na Rússia, do Instituto Bilingue Universitario (IBU) do México, do Município de Monte Carmelo/MG, do Gabinete Civil do Estado de

Continuar Lendo

Site Footer