Blog Posts
Identificamos trinta e quatro publicações em redes sociais e nos sites de compartilhamento de texto Hastebin, Ghostbin e Pastebin veiculando dados de entidades públicas e privadas do Brasil, Estados Unidos, Colômbia e Venezuela.
As ações foram realizadas por Pep1no ~C00n3t, karamujo e refl3tz (Fex Security Squad), DemonSad (NewSec), Iznaye / Blue Dragon e AFT3RNOON_000, Dark Alucard, NedLock, K4pp4k, TeamGhost, rav1j1, m1n3B0ys e oprince.
…
Após os vazamentos do grupo APT34 / OilRig, identificamos novas publicações do que seriam telas de acesso ao Comando e Controle (C2) utilizadas pelo MuddyWater, outro grupo/APT vinculado ao governo iraniano.
Se os dados forem legítimos, fontes abertas validam alguns nomes de usuários e entidades onde trabalham, o grupo hacker iraniano MuddyWater tem vítimas em 10 países diferentes, incluindo funcionários da Organização das Nações Unidas (ONU), empresas de comunicação no Líbano e do governo dos Estados Unidos.
As imagens publicadas indicam
…
Após a publicação do dia 01/04/19, identificamos atualização do vazamento de dados da Conselho Nacional de Justiça (CNJ). Uma das ações foi divulgada por Al1ne3737.
Um dos pontos ressaltados nas duas publicações foi a amplitude do acesso conseguido a diferentes tribunais e sistemas:
- http://www.jfsc.jus.br/
- http://www2.trt8.jus.br/
- http://procweb.jfrj.jus.br/
- http://www4.tjce.jus.br/
- http://tebas.jfal.jus.br/
- http://www.stj.jus.br/
- https://portal.tjpr.jus.br/
- http://www.tjpi.jus.br/
- https://web.trt19.jus.br/
- http://www.tjrr.jus.br/
- https://portal.tjpr.jus.br/
A motivação para a divulgação é declarada no próprio leak, qual seja, a solução de problemas de segurança existentes em sistemas relevantes.
…
Identificamos publicações em canais de Telegram, páginas em serviço de compartilhamento de texto e em outras fontes de acesso livre que sugerem que ferramentas e dados pessoais de integrantes do grupo conhecido como APT34 / OilRig.
O APT34 / OilRig é grupo hacker que seria vinculado ao Ministério de Inteligência do Irã, também conhecido como VAJA (وِزارَتِ اِطّلاعات جُمهوریِ اِسلامیِ ایران Vezarat-e Ettela’at Jomhuri-ye Eslami-ye Iran). Dentre as campanhas associadas ao APT34 / OilRig estão inúmeros ataques contra
…
Identificamos vazamento de dados do Departamento Nacional de Infraestrutura de Transportes – DNIT. Mais uma vez a ação foi reivindicada por K4pp4k, do PicokasGang.
A ação tem conteúdo hacktivista e inclui no leak uma ideia simples, porém intensa:
KEEP IT SIMPLE. USE GNU/LINUX AND COQUETEL MOLOTOV
K4pp4k, nosso palíndromo-hacktivista favorito, tem realizado ações de vazamento de dados forma reiterada contra alvos de altos perfil (ANA, ANCINE, Cemaden, WeekLeaks (9) e WeekLeaks
…
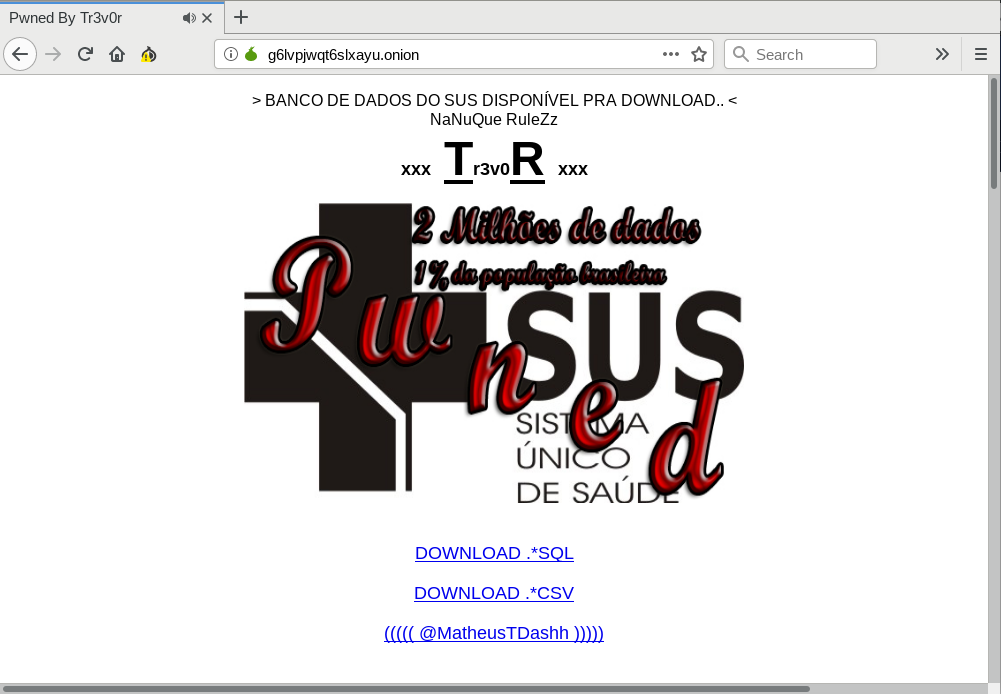
A ação foi reivindicada pelo incansável Tr3v0r – autor de vazamento de grande repercussão contra o SUS (11/04) – e a motivação para o ato foi declarada como uma vendeta pessoal do hacker contra a instituição por conta de sua detenção. Os dados disponibilizados sugerem que Tr3v0r conseguiu acesso a servidor da PM/MG.
Há informações que indicam que o acesso de Tr3v0r permitirá outras ações ofensivas como desfigurações de página e mais vazamentos
…
A ação foi divulgada por OmniKing, veiculando seus contatos em XMPP [email protected] e [email protected].
Há lista inclusive de termos e condições para “uso” dos dados, modalidades de negociação e pedidos de amostra:
…My Terms & Conditions:
• When
Identificamos vinte e oito publicações em redes sociais e nos sites de compartilhamento de texto Hastebin, Ghostbin e Pastebin veiculando dados de entidades públicas e privadas do Brasil, Estados Unidos, Líbano, Paquistão e Reino Unido.
As ações foram realizadas por Al1ne3737, Qurlla (NewWorldHacking), karamujo (PicokasGang), Iznaye / Blue Dragon, Pep1no ~C00n3t ft. Web Kiddie (C00n3t Team), AFT3RNOON_000, GNU32, Dark Alucard e TempProxy.