Blog Posts

Vazamento de dados – Venezuela

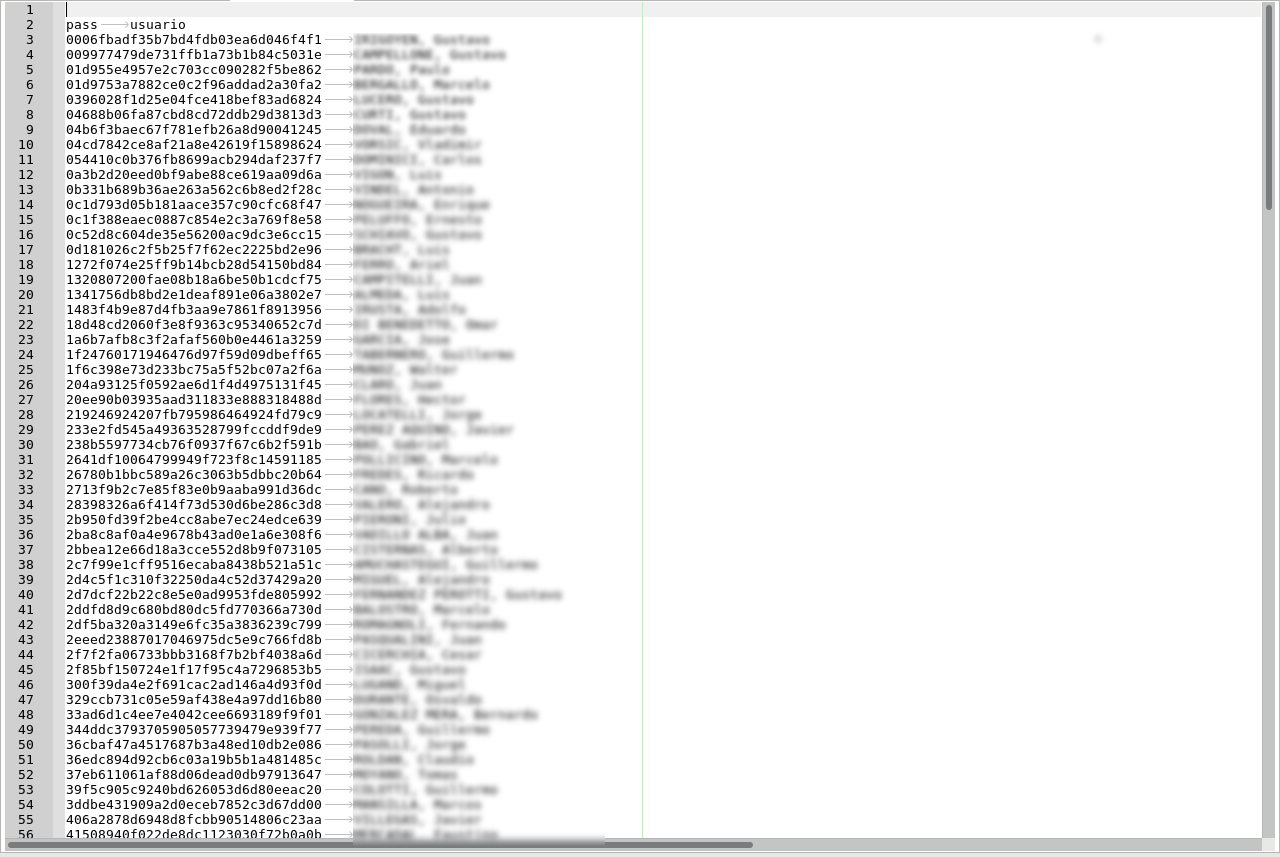
Já reportamos vazamento de dados de entidades brasileiras como do Partido Comunista Brasileiro (PCdoB), do Partido dos Trabalhadores (PT), do IDP – Instituto Brasiliense de Direito Público, de entidades públicas do Piauí, e entidades estrangeiras com vazamentos de dados de entidades argetinas e cubanas.

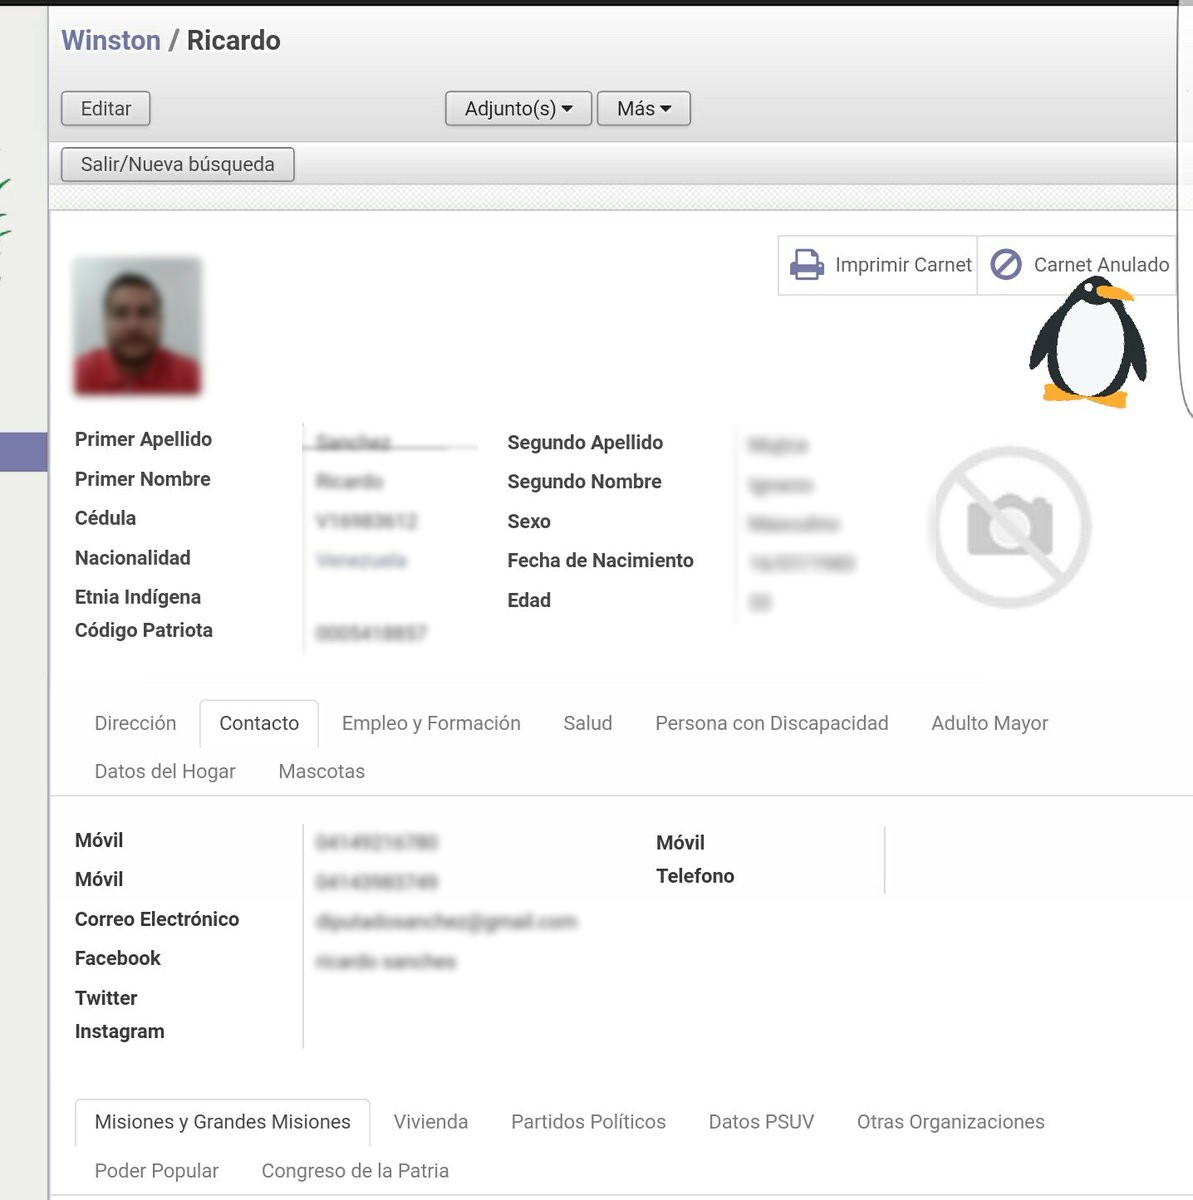
Identificamos vazamento de dados de pessoas vinculadas ao gabinete da presidência da Venezuela.

A motivação para os vazamentos é política, o que permite a classificação dos dados como hacktivismo.

Os dados de 22

Continuar Lendo

Site do Partidos dos Trabalhadores do DF é desfigurado

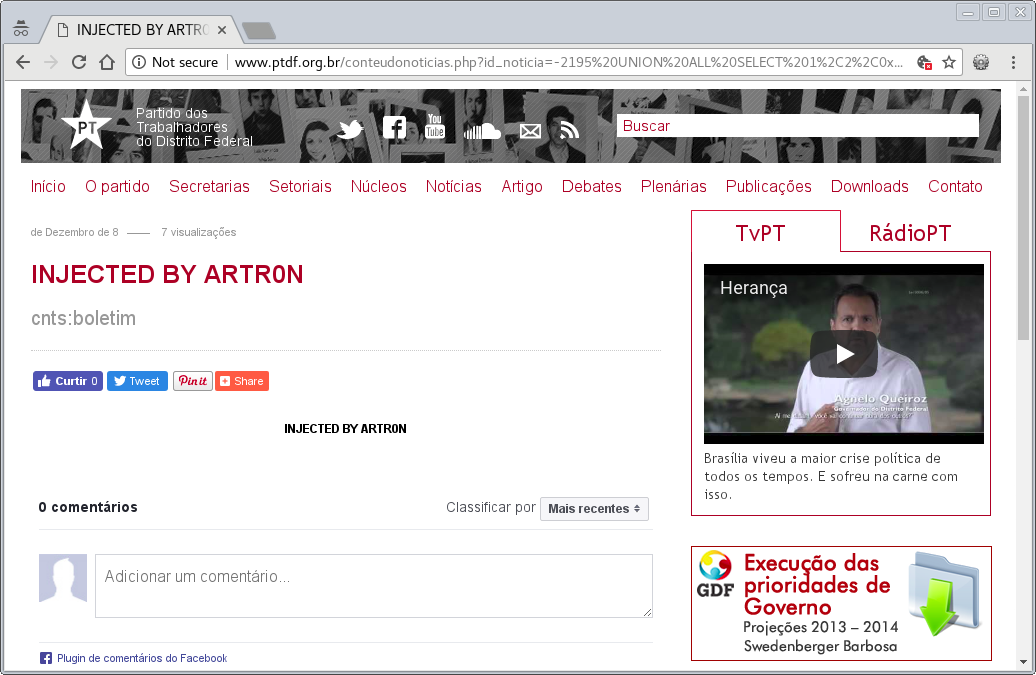
O grupo hacker português CyberTeam desfigurou o site do Partido dos trabalhadores do Distrito Federal.

Conforme postado no perfil do grupo hacker no Facebook, a URL desfigurada foi

http://www.ptdf.org.br/conteudonoticias.php?id_noticia=-2195%20UNION%20ALL%20SELECT%201%2C2%2C0x494e4a45435445442042592041525452304e%2C0x3c68353e3c63656e7465723e494e4a45435445442042592041525452304e3c2f63656e7465723e3c2f68353e%2C(SELECT%20CONCAT(0xa%2CIFNULL(CAST(login%20AS%20CHAR)%2C0x20)%2C0x3a%2CIFNULL(CAST(senha%20AS%20CHAR)%2C0x20)%2C0xa)%20FROM%20ptdf1.tab_users%20LIMIT%200%2C1)%2C6%2C7%2C8–%20-#.Wr0bzSbwbRZ

Nesse caso específico, o atacante não indicou mensagem ideológica alguma na sua desfiguração. Contudo, no dia 23/03, eles desfiguraram o site do PMDB-ES (http://www.pmdb-es.com.br/deface.html), onde publicaram uma imagem editada de vampiro do presidente Michel Temer. Além disso escreveram: “Só aquecendo… Vocês irão ver muita coisa

Continuar Lendo

Vazamento de Dados – Argentina e Cuba

Em algumas ocasiões publicamos vazamento de dados de entidades brasileiras como do Partido Comunista Brasileiro (PCdoB), do Partido dos Trabalhadores (PT), do IDP – Instituto Brasiliense de Direito Público, de entidades públicas do Piauí, entre outros.

Identificamos vazamentos de dados de duas entidades estrangeiras: de acesso à página da Infanteria Argentina e da Red de Salud de Cuba.

Não foi possível, contudo, identificar a motivação para os vazamentos.

Os dados da Infanteria Argentina e da

Continuar Lendo

Phishing em Alagoas

Já tratamos de phishing como um vetor de ataque utilizado em páginas falsas hospedadas em sites de governo e casos de phishing na Bahia. Além disso, já falamos em Phishing 2.0 sobre o uso de sites sobre SSL/TLS para hospedagem desse tipo de golpe digital.

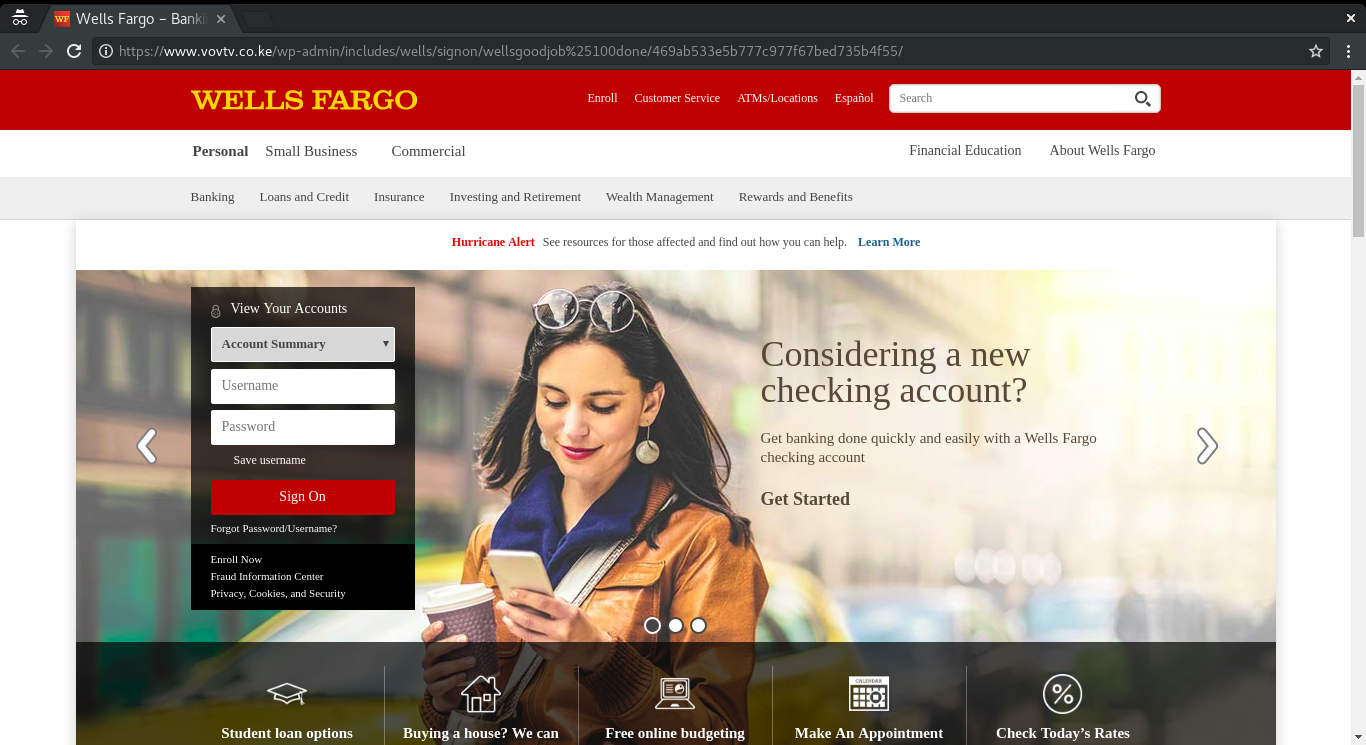
Identificamos que duas páginas de muncípios do estado de Alagoas – Olho d’Água do Casado e Igreja Nova – hospedam phishings do OneDrive e do banco Wells Fargo.

Há suporte ao HTTPS em ambos os

Continuar Lendo

Desfiguração de domínio do Ministério do Meio Ambiente

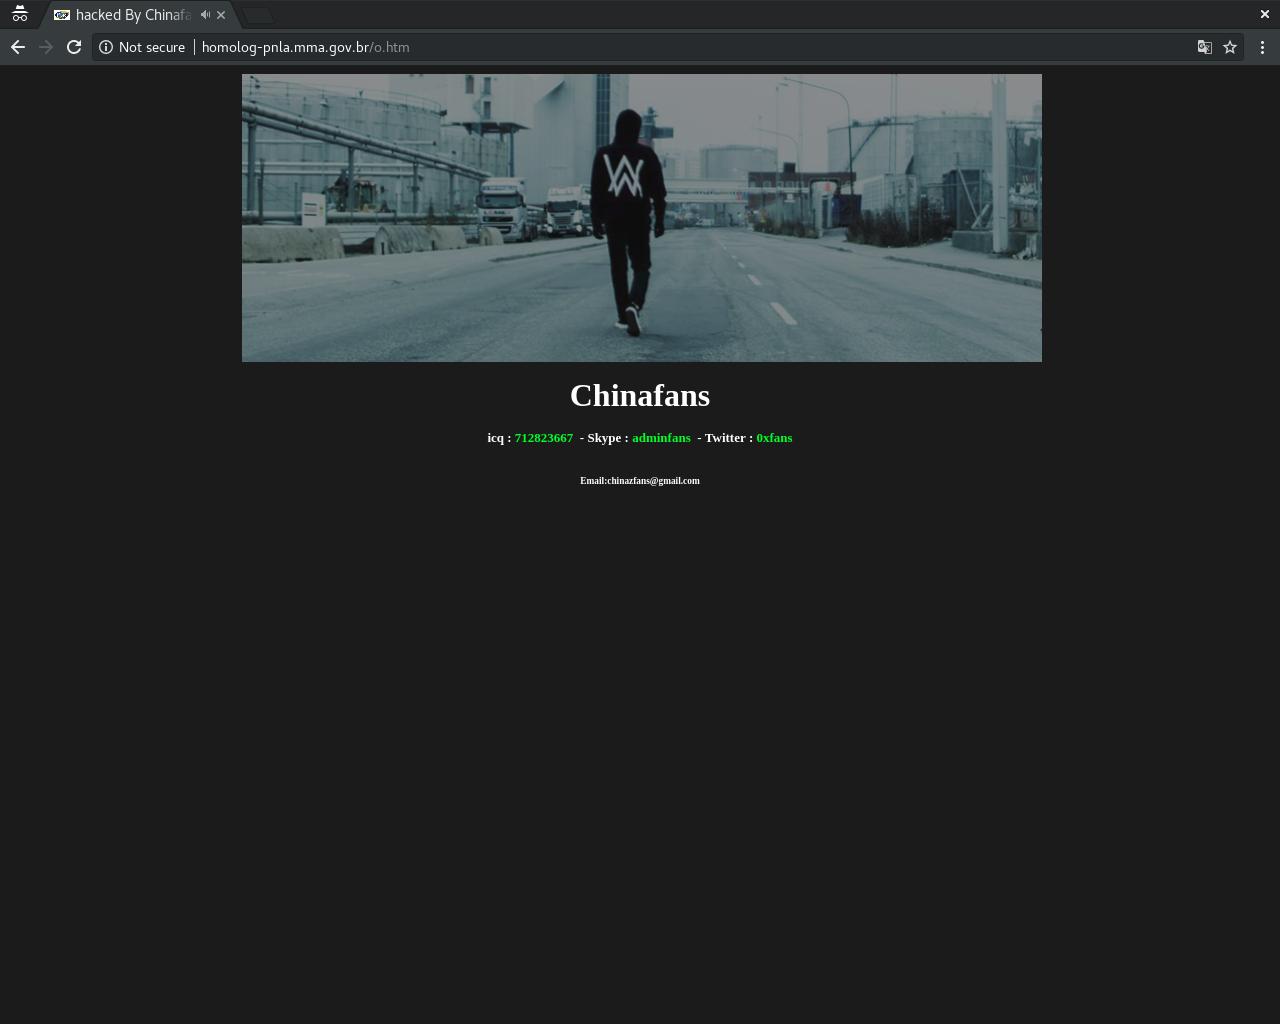
O Grupo Hacker Chinafans desfigurou nessa manhã (28/03/18) o site da Portal Nacional de Licenciamento Ambiental (PNLA), vinculado ao Ministério do Meio Ambiente (MMA). Até o momento, cerca de 6 horas depois, a desfiguração continua ativa na URL http://homolog-pnla.mma.gov.br/o.htm.

Pelo nome do domínio o portal parece ser a versão de homologação do portal do PNLA. Contudo as atualizações de notícia da versão de homologação são mais recentes que a página que aparenta ser a versão principal.

Continuar Lendo

Subdomínio da Câmara dos Deputados é desfigurado

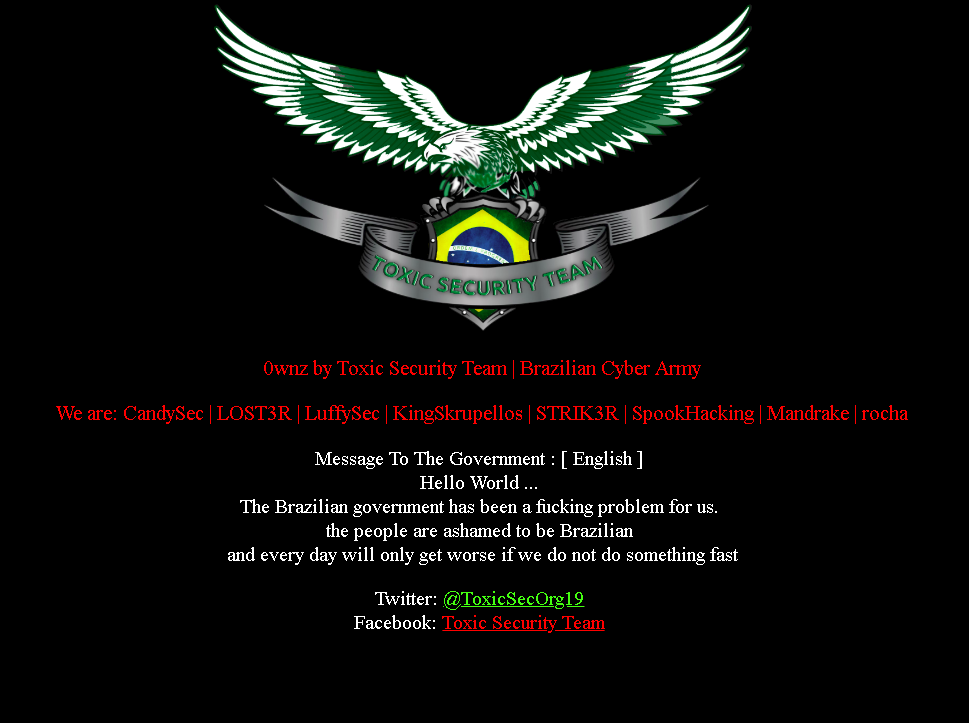
O grupo Toxic Security Team segue ativo na desfiguração de páginas de entidades públicas de alto perfil. Dessa vez a vítima foi a Câmara dos Deputados, em seu site da Revista Eletrônica do Programa de Pós-Graduação da Câmara dos Deputados.

e-legis.camara.leg.br/cefor/public/site/images/11/candy.png

Esse é o sexto ataque do grupo relatado qui no Lab no mês de março. Em (14/03) o grupo desfigurou a página da Dep. Federal Janete Capiberibe, (13/03/18) desfigurou o site da Revista da Justiça Federal do Rio

Continuar Lendo

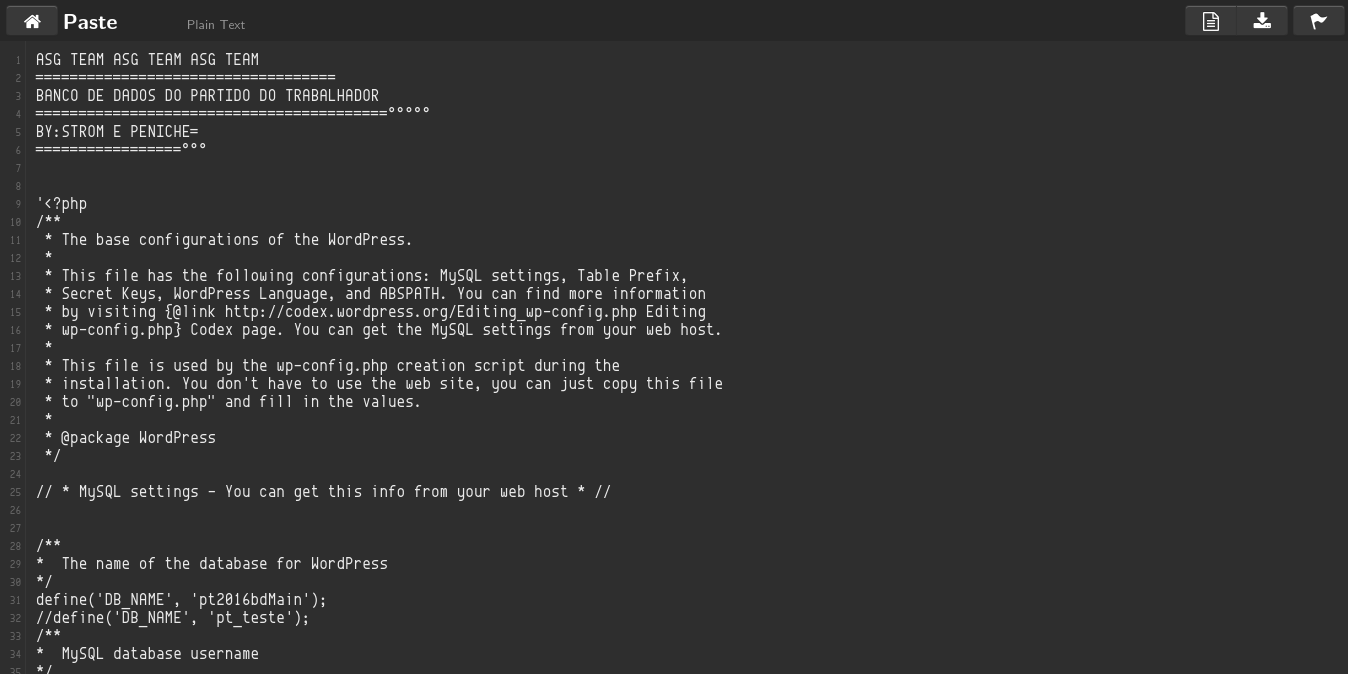
Vazamento de dados – Partido dos Trabalhadores

Já comentamos no Lab que hacktivistas brasileiros ao atuar contra alvos políticos tendem a praticar ações de vazamentos de dados e ataques de negação de serviço. Nesse domingo (25/03), identificamos vazamento de dados do Partido dos Trabalhadores (PT), partido político do ex-presidente Lula.

A motivação descrita no vazamento indica com clareza que o ataque foi realizado com motivação político-ideológica, pois acompanhada pela #LulaNaCadeiaJa. O que permite classificar a ação como hacktivista.

Os dados foram postados no Ghostbin – site de compartilhamento de

Continuar Lendo

Varreduras em busca de servidores Memcached

Já falamos aqui no Lab sobre o maior ataque distribuído de negação de serviço (DDoS) de que se tem conhecimento. O ataque DDoS mediu 1.3 Tbps de tráfego e foi desferido por oito minutos de duração. Também já falamos sobre o uso de honeypots para entender os ataques e dessa forma realizar o ajuste fino nos mecanismos de segurança como forma de robustecimento da defesa.

Hoje vamos demonstrar isso na prática a partir de dados da HoneyNet mantida pelo

Continuar Lendo

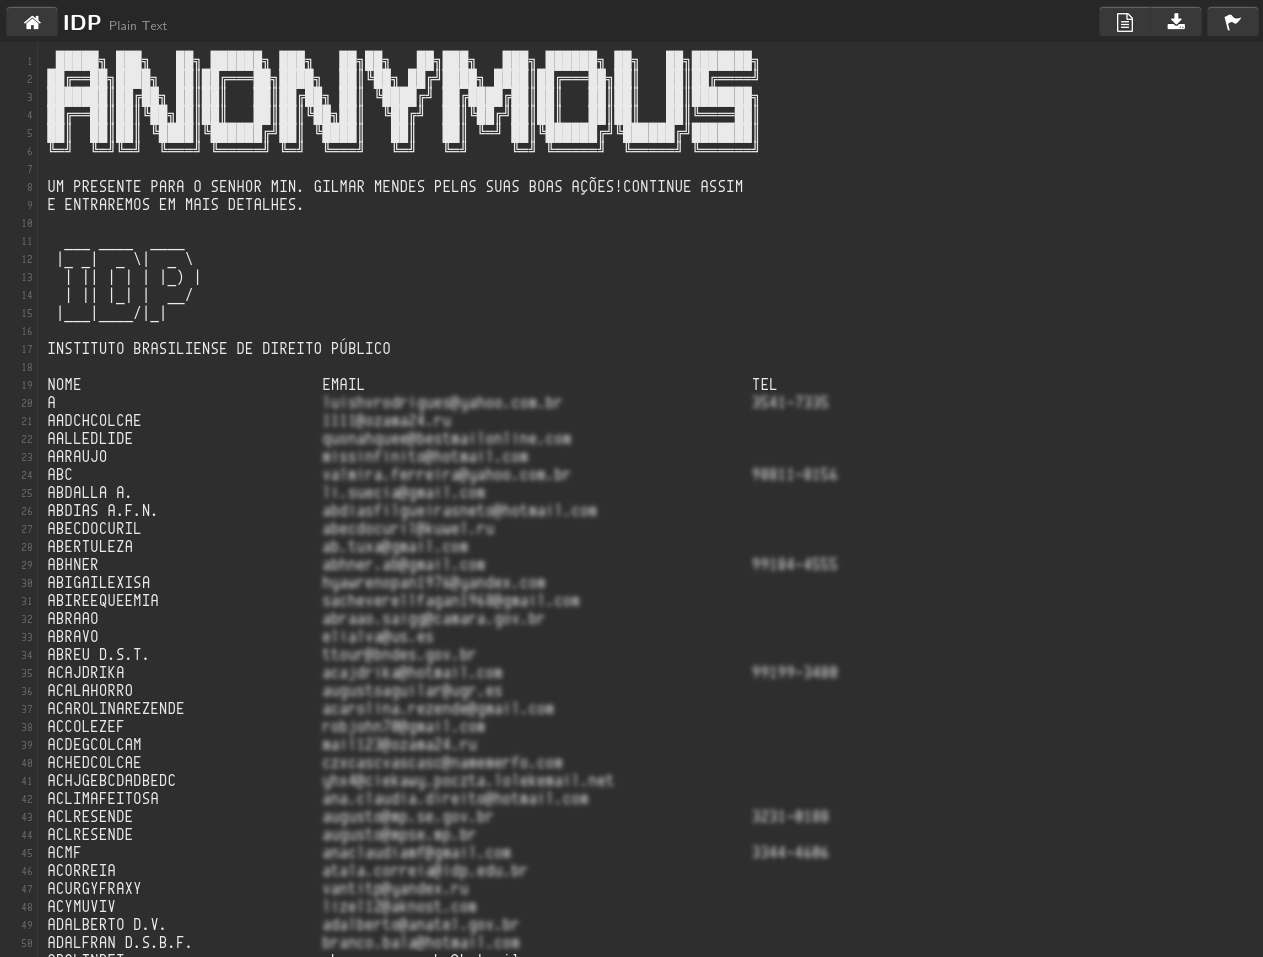
Vazamento de dados – IDP

Na sequência do julgamento realizado pelo STF sobre a possibilidade de prisão do ex-presidente Lula após condenação em segunda instância, identificamos vazamento de dados do Instituto Brasiliense de Direito Público, instituição de ensino que seria do Ministro Gilmar Mendes do STF.

A motivação expressada no vazamento sugere que se trata de um ataque com motivação política contra o Ministro Gilmar Mendes, o que permite classificar esse ataque como uma ação hacktivista.

Os dados foram postados no Ghostbin – site de compartilhamento

Continuar Lendo

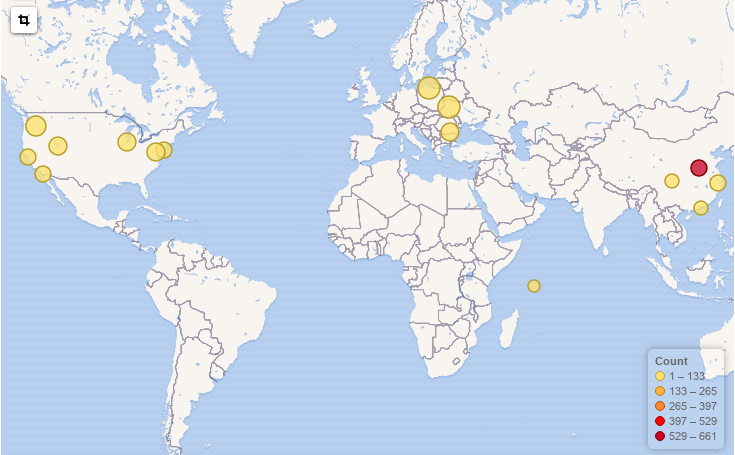
Mapeamento Mundial de RDP

Já falamos aqui sobre o protocolo RDP – Remote Desktop Protocol, sobre o seu uso, seus benefícios e riscos. Como falamos no primeiro post, o aspecto mais alarmante de uma exploração feita por meio do RDP é o nível de acesso que confere ao atacante. Diferentemente de uma invasão de aplicação web, onde o atacante em regra está limitado ao escopo da aplicação, um ataque bem sucedido ao RDP permite que ele acesse o servidor no nível do sistema operacional

Continuar Lendo

Site Footer